

網路高度普及的時代,資料外洩、系統入侵和DDoS攻擊或其他網路攻擊風險無處不在,在這樣的背景下,弱點掃描技術成為了保護網路安全的第一道防線。通過定期進行弱點掃描,用戶及企業可以識別和修補漏洞,防止網路攻擊造成的損害。無論您是剛踏入資安領域的新手,還是希望進一步提升技能的專業人士,學習並掌握弱點掃描都是提升防護能力的關鍵。這篇文章將帶您從零開始,逐步了解並掌握弱點掃描技術,讓您從入門走向進階。
弱點掃描是什麼?其重要性為何?
弱點掃描(Vulnerability Scanning)是一種自動化的資安檢測技術,可以用來識別作業系統、網路設備、應用程序或其他系統中是否存在著安全漏洞,並生成掃描分析報告與改善建議,協助用戶瞭解潛在問題與其嚴重程度。這些漏洞可能是由於配置錯誤、存取操作出現漏洞、未修補的補丁等。
為什麼弱點掃描如此重要?
我們都知道健康檢查很重要,人們可以從基礎的體態至進階的各項指數來檢驗身體情況,找出可能潛在健康問題。而網站也是如此,隨著時間推移,網站內的元件可能會過時、沒有修補更新,或是遭到駭客利用社交工程、加密通道等攻擊。透過定期的弱點掃描檢測,可以達到以下目的。
- 識別安全風險&降低風險:幫助用戶識別潛在資安風險,並修補已知的漏洞,降低入侵可能性。
- 合規性要求:許多行業和政府法規 (如PCI-DSS、HIPAA、GDPR等)都要求組織定期弱點掃描,確保系統安全性,避免法律和財務上的風險。
- 保護企業聲譽:資安攻擊事件往往會對企業聲譽造成嚴重損害。用戶可以透過弱點掃描並修補漏洞來減少資訊外洩及駭客攻擊的機率。
- 節省成本:修復資安漏洞的成本通常遠低於應對資安攻擊事件後的損失。
- 增強安全意識:弱點掃描報告能幫助企業的資安團隊瞭解系統漏洞和安全問題,從而提高組織的安全意識和防護力。
定期弱點掃描不僅能幫助組織識別和修復安全漏洞,還能確保系統穩定運行,滿足合規要求保護機敏資料,維護企業的長期利益和聲譽。
弱點掃描 滲透測試差異
或許你會有疑問覺得弱點掃描不是和滲透測試差不多嗎?此篇僅以表格方式列出簡易的差異提供給各位參考。
| 特點 | 弱點掃描 (Vulnerability Scanning) | 滲透測試 (Penetration Testing) |
| 自動化程度 | 高,自動化工具為主 | 低,主要依賴手動操作 |
| 測試範圍 | 廣泛,涵蓋大量系統和網路資源 | 集中,深入測試特定系統或應用 |
| 目的 | 發現已知弱點,生成報告 | 模擬真實攻擊,評估防禦能力 |
| 報告內容 | 詳細列出已知弱點及其嚴重程度 | 詳細描述攻擊路徑和漏洞利用情況 |
| 專業需求 | 操作簡單,對專業知識要求較低 | 需要專業安全人員進行操作 |
| 適用情況 | 定期安全檢查,快速識別和修補已知弱點 | 需要高度安全需求的環境,進行深入安全評估 |
弱點掃描和滲透測試皆是資安檢測的種類之一,但兩者的目標和方法不同。弱點掃描適用於定期的安全檢查和修補,而滲透測試則適用於需要深入評估和模擬真實攻擊的情況。企業若將兩者結合使用,可以更全面地保障系統的安全。
弱點掃描流程規劃
詳細的弱點掃描流程會因為企業選擇的弱點掃描工具與種類而有些微的不同。下方為我們數位通國際運用多年來為企業實際規劃弱點掃描的經驗,製作出的最常見且基礎的流程圖,提供給用戶參考。
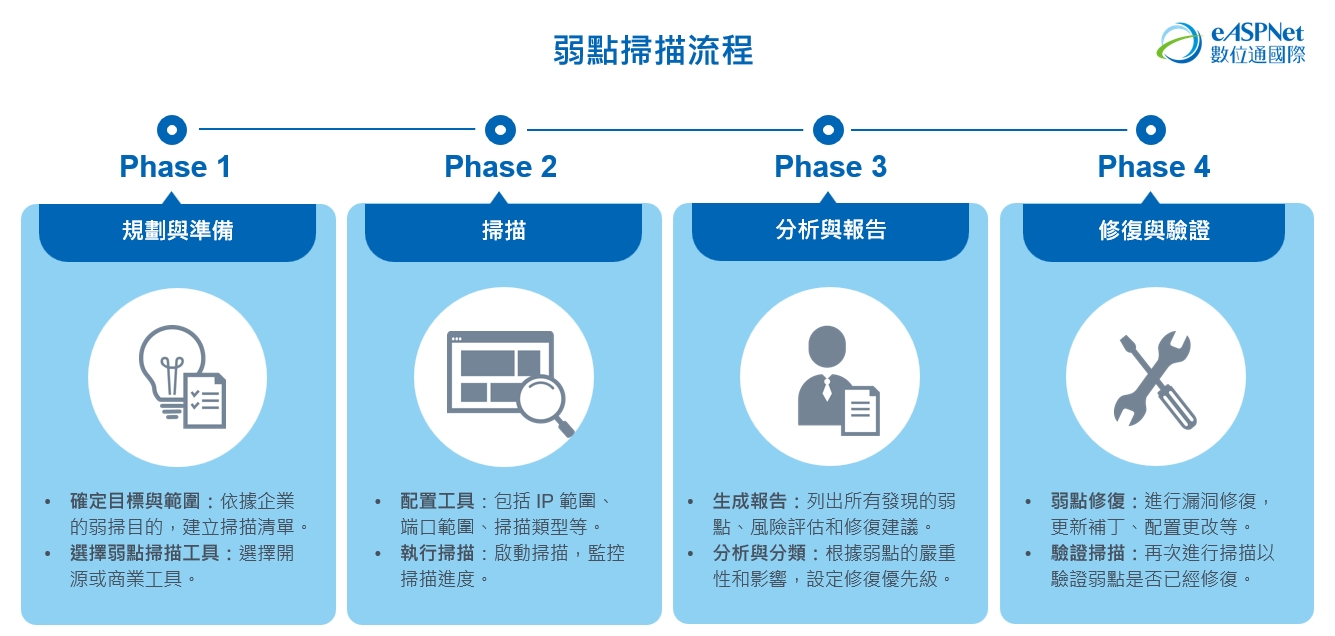
我們建議用戶在完成整個弱點掃描流程後,將所有掃描報告、修復方法與記錄存檔,最後總結經驗,規劃更完善的資安防護策略,像是將弱點掃描訂為每半年或一年進行一次,再搭配其他種類的資安檢測,提升企業的資安防護。
弱點掃描適用對象
弱點掃描適用於各種組織和個人,任何需要確保其資訊系統和資料安全的對象。以數位通國際多年來協助企業運行弱點掃描的經驗為例,我們推薦以下6種產業規劃定期弱點掃描,來降低營運管理風險,確保營運持續運作。
- 政府公部門:確保公眾社會服務的穩定運行,並保護國家、甚是國防相關的機敏資訊。
- 教育機構:確保大量學生與教職人員的個人資訊能受到保護。
- 金融機構:擁有大量的敏感金融及交易資訊,往往是網路攻擊的高風險目標,透過弱點掃描能確保系統的安全性和合規性。
- 健康與醫療機構:敏感的醫療數據與具關鍵性的醫療系統,也是網路攻擊的目標之一
- 電子商務:保護大量敏感的交易和個人資訊,防範網路攻擊和資料洩露。
- 網路服務提供商 (ISPs):確保客戶資訊與其提供的網路服務安全可靠,幫助識別和修補網路基礎設施中的安全漏洞。當然除了以上6種外,任何有連上網路,需要保護其資訊系統和安全的個人用戶或企業都建議進行弱點掃描。
常見的弱點掃描服務種類
我們可以根據掃描範圍、掃描對象和掃描方法進行分類。下方4種為常見的弱點掃描種類:
依掃描範圍分類
| 全網掃描 (Network-wide Scanning) | 部分掃描 (Partial Scanning) | |
| 描述 | 對整個網路進行全面掃描,包括所有設備和系統。 | 僅對網路中的特定部分或某些關鍵設備。 |
| 優點 | 能全面了解整個網路的安全狀況。 | 節省時間和資源,聚焦於關鍵系統。 |
| 適用場景 | 大型組織或企業,需定期進行全面安全評估。 | 資源有限或需要針對特定區域進行深入檢查。 |
依掃描方法分類
| 主動掃描 (Active Scanning) | 被動掃描 (Passive Scanning) | |
| 描述
| 通過向目標系統發送請求,觀察其回應來檢測漏洞。 | 通過監控網路流量來識別系統中的漏洞,而不直接與目標系統互動。 |
| 優點 | 能夠發現更多潛在漏洞,結果更精確。 | 不會對目標系統造成任何影響,適合於高敏感環境。 |
| 缺點 | 可能對目標系統產生負載,甚至影響其正常運行。 | 能夠發現的漏洞有限,結果可能不如主動掃描精確。 |
| 工具 | 如 Nessus、OpenVAS。 | 如 Wireshark、Snort。 |
依掃描頻率分類
| 一次性掃描 (One-time Scanning) | 定期掃描 (Regular Scanning) | 持續掃描 (Continuous Scanning) | |
| 描述
| 在特定時間點進行一次性的弱點掃描。 | 按照設定的時間間隔,定期弱點掃描。 | 即時或近乎即時地對系統進行持續的弱點掃描。 |
| 優點 | 快速檢測當前的安全狀況。 | 能夠持續監控系統安全狀況,及時發現新漏洞。 | 能夠立即發現並響應新的安全威脅。 |
| 適用場景 | 新系統上線前或重大變更後。 | 大多數企業,作為持續安全監控的一部分。 | 需要高度安全保障的環境,如金融機構和政府部門。 |
以上的弱點掃描種類各有優缺點,企業可以依據組織需求、資源情況和業務特點來選擇,當然也能透過搭配不同種類的弱點掃描工具與種類,更全面性地保護資訊安全。
弱點掃描工具免費選擇有哪些?
適合資源有限的小型組織或個人使用,但也有些限制和潛在風險需要考慮,像是功能和覆蓋範圍有限、弱點掃描工具的更新頻率較低、報告解讀與技術支援等。建議用戶先評估以上風險,再來決定是否使用。
弱點掃描免費工具 OpenVAS
功能強大的開源弱點掃描工具,提供全面的網路掃描和弱點管理功能。
- 優點:提供多種弱點掃描和報告生成。
- 缺點:對於初學者來說專業門檻較高。
弱點掃描免費工具 OWASP ZAP (Zed Attack Proxy)
由OWASP非盈利的全球性安全組織所推行,用於測試網路應用程序的安全性。
- 優點:易於使用,可執行常見的動態應用程序安全測試。
- 缺點:某些掃描功能需要額外的外掛,對網路設備和系統的支援有限。
雖然以上弱點掃描工具免費版能協助用戶,但若沒有專業資安技術人員解讀與支援,可能會有錯過關鍵弱點、無法修復、無法合規、甚至是有增加風險的可能。因此我們會建議像是培訓內部的資安同仁或是IT委外給專業的資訊安全廠商。
弱點掃描工具付費選擇有哪些?
適合需要滿足合規性、高度資安需求、環境架構較複雜的企業和組織機構。這類弱點掃描工具普遍的缺點大多為掃描過程可能需要較高的系統資源、以及大規模或頻繁的掃描可能會對網路造成負載、或是報告過於詳細,可能會讓缺乏經驗的用戶感到繁瑣。
弱點掃描付費工具 Nessus
由Tenable所開發的強大商業弱點掃描工具,廣泛應用於企業和政府機構。
- 優點:功能豐富,支援多種操作系統和設備。
弱點掃描付費工具 QualysGuard
架設於雲端(線上)的解決方案,能快速完成布署準備。
- 優點:雲端管理,無需安裝。
弱點掃描付費工具 Acunetix
專為小型到中型企業所設計,能檢測多種應用程序漏洞。
- 優點:掃描速度快,報告詳細。
如何選擇弱點掃描服務廠商?
通常對於許多用戶與企業最頭疼的不是沒有進行弱點掃描,而是因為弱點掃描工具與種類實在太多,根本不知道該從何下手。就算好不容易跑完報告,又會因為沒有專業的資安人員能解讀與修復。此時,不妨直接IT委外給專業的弱點掃描廠商,由專業團隊為用戶或企業審視狀況,並討論出最合適自己的弱點掃描方案。
數位通國際 擁有25年的資料中心維運與雲端導入實戰經驗及成功案例,連續8年榮獲政府認證之共採雲端運算服務供應商,並與眾多國內外知名資安廠商合作。擁有BSI英國標準協會ISO 27001、27011資訊安全驗證以及ISO 27017& ISO 27018雲端服務安全管理認證。定期培訓專業資安人才,已取得逾百張相關檢定證照。針對企業現有的環境進行資安檢測、即將佈建的系統架構進行資安諮詢,提出相關的資安防護計畫,透過一站式的資安規劃與7×24即時技術支援監控,企業可全面性地保護資訊環境。
數位通國際 資訊安全服務介紹
若您需要任何關於資訊安全方面的服務,歡迎來電或填寫諮詢表單,我們會盡快請專人與您聯繫:
- 瀏覽介紹:資安檢測服務 (包含弱點掃描方案,可以專員進一步討論)
- 客服專線:0800-880-668
- 客服平台:資訊安全服務線上諮詢